„Millionen“ Hacker-Versuche: Viele Webseiten wieder online
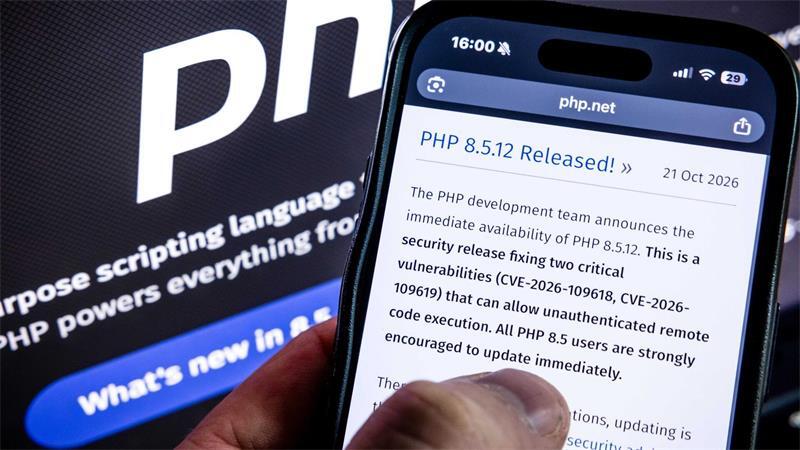
Eine Sicherheitslücke in der Webskriptsprache PHP gefährdet derzeit viele Webseiten. (Symbolbild) Foto: Rob Engelaar/ANP/dpa
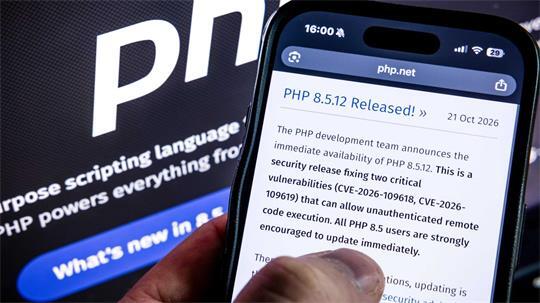
Millionen automatisierte Angriffsversuche, während Behörden und Betreiber Webseiten vom Netz nehmen: Viele sind inzwischen zurück. Doch wer noch ein wichtiges Update verpasst hat, bleibt verwundbar.
Berlin. Die weltweite Sicherheitslücke im Internet sorgt weiterhin für Aufregung. Während Administratoren rund um den Globus Notfall-Updates einspielen, rollt eine Welle von Hackerangriffen durch das Internet. Dennoch gibt es erste Entwarnungen: Viele vorsorglich vom Netz genommene Webseiten gingen nach erfolgreicher Absicherung wieder online.
Millionen Angriffsversuche nach Veröffentlichung der Lücke
Dass die radikalen Vorsichtsmaßnahmen berechtigt waren, verdeutlichen aktuelle Zahlen von IT-Sicherheitsdienstleistern. Matthew Prince, Chef des US-Netzwerk- und Sicherheitsunternehmens Cloudflare, berichtete im britischen Nachrichtensender Sky News von einer beachtlichen Welle automatisierter Attacken auf das Internet.
Laut Prince hatten kriminelle Akteure unmittelbar nach Bekanntwerden der Details zur Schwachstelle (bekannt als „PHP2Shell“) begonnen, das weltweite Netz gezielt nach ungeschützten Servern zu scannen. Binnen weniger Stunden seien die Zugriffsversuche exponentiell gestiegen.
In den ersten zehn Stunden vor der offiziellen Ankündigung habe man noch einige Tausend Versuche verzeichnet; nur zwei Stunden nach Veröffentlichung seien es bereits Hunderttausende und mittlerweile weltweit Millionen von Versuchen gewesen, die Schwachstelle auszunutzen.
Nicht aktualisierte Systeme bleiben akut gefährdet
Obwohl viele große Plattformen und Webhoster schnell reagieren konnten, raten IT-Experten und das Bundesamt für Sicherheit in der Informationstechnik (BSI) weiterhin zur Wachsamkeit. Da kriminelle Netzwerke nach wie vor automatisierte Such-Skripte einsetzen, stellt jede PHP-Installation, die noch nicht auf die gepatchten Versionen aktualisiert wurde, eine offene Flanke dar.
„Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen unter keinen Umständen weiter am Netz bleiben.“ Foto: Bernd Weißbrod/dpa
Webseitenbetreiber werden aufgefordert, umgehend im Kundenbereich ihres Hosters oder im Dashboard ihres Content-Management-Systems zu prüfen, ob die Notfall-Updates eingespielt sind. Veraltete PHP-Versionen, die von den Entwicklern nicht mehr offiziell unterstützt werden, sollten bis zu einer Migration oder Isolierung nicht weiter ungeschützt am öffentlichen Netz betrieben werden.
Cybersicherheitswarnung
Das BSI hatte am Mittwoch eine offizielle Cybersicherheitswarnung herausgegeben. Es müssten rasch Sicherheitsupdates installiert werden. Von den Schwachstellen gehe großes Bedrohungspotenzial aus. Mehrere Bundesländer, Kommunen, Behörden, Universitäten und Krankenhäuser nahmen daraufhin vorsorglich ihre Webseiten vom Netz.
„Systeme, für die aktuell noch kein Sicherheitsupdate eingespielt werden konnte, dürfen unter keinen Umständen weiter am Netz bleiben“, sagte der IT-Sicherheitsexperte Christoph Fischer der Deutschen Presse-Agentur. Er forderte ein drastisches Durchgreifen der Betreiber. „Jede ungeschützte PHP-Anwendung ist in diesem Moment eine offene Tür für Kriminelle.“
Keine Webseiten des Bundes gekapert
Digitalminister Karsten Wildberger sieht keine Hinweise, dass Webseiten und IT-Systeme des Bundes von der PHP-Sicherheitslücke betroffen sind. Der „Bild“-Zeitung sagte der CDU-Politiker: „Wir nehmen diesen Vorfall und die aktuellen Warnungen sehr ernst.“ Das BSI habe gemeinsam mit dem ITZ-Bund schnell und klar reagiert. Das ITZ-Bund ist das zentrale IT-Dienstleistungsunternehmen des Bundes.
Dass Websites der Bundesverwaltung vorsorglich vom Netz genommen worden seien, nannte Wildberger richtig. „Nach unserem bisherigen Erkenntnisstand gibt es aktuell keine Hinweise auf eine erfolgreiche Kompromittierung von Systemen der Bundesverwaltung.“
Die Lage in den Ländern
In den Bundesländern waren am Donnerstag manche Angebote wieder frei geschaltet, darunter viele Internetseiten in Rheinland-Pfalz und im Saarland. Auch in Thüringen waren seit dem späten Mittwochabend viele Seiten wieder online, darunter die von Staatskanzlei, Landespolizei und Innenministerium.
In Baden-Württemberg waren teils Hinweise auf Wartungsarbeiten zu lesen. „Die Maßnahme dient dem vorsorglichen Schutz der Infrastruktur, bis die Entwickler die erforderlichen Sicherheitsupdates bereitstellen“, teilte das Staatsministerium mit.
Auch in Nordrhein-Westfalen waren am Morgen manche prominente Webseiten weiter nicht erreichbar. Mehrere Online-Services der NRW-Polizei waren nach Behördenangaben dagegen wieder am Netz.
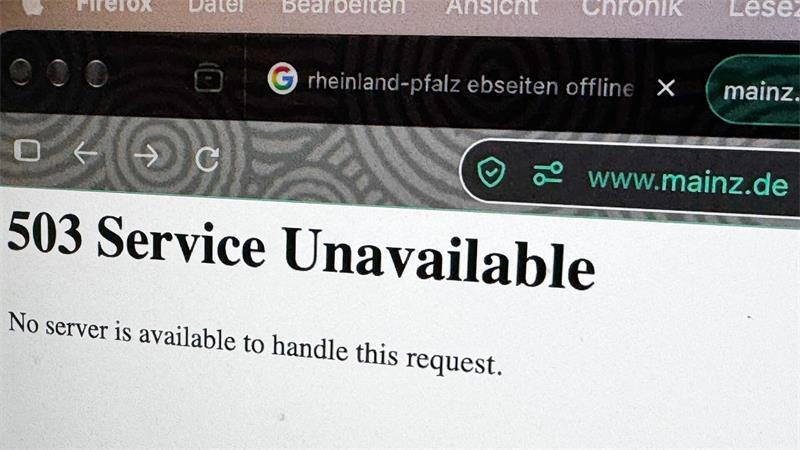
Verbraucher können indirekt betroffen sein - etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten. Foto: Thomas Frey/dpa
„Wir erleben einen Wendepunkt“
Für normale Internetnutzer bestand beim alltäglichen Surfen auf dem Smartphone oder PC zunächst kein direkter Handlungsbedarf, da sich die Sicherheitslücke nicht auf Endgeräten befindet, sondern auf den Servern im Hintergrund. Dennoch können Verbraucher indirekt betroffen sein - etwa durch Ausfälle wichtiger Onlinedienste oder potenzielle Datenabflüsse auf nicht rechtzeitig geschützten Webseiten.
Diskussionen um PHP-Sicherheit
Thomas Boele, Sicherheitsexperte bei Check Point, mahnte angesichts der jüngsten kritischen Sicherheitslücke in PHP eine grundlegende finanzielle Absicherung für Open-Source-Projekte an. In einem Gespräch mit der dpa sagte er, dass die Stiftungen, die diese zentralen Bausteine der digitalen Infrastruktur verwalten, dringend auf eine breite und stabile Finanzierung angewiesen seien. Nur so könne sichergestellt werden, dass Sicherheitsstandards kontinuierlich gepflegt, moderne Entwicklungsmethoden mit teuren KI-Tools implementiert und regelmäßige Audits durchgeführt werden. „Der Knackpunkt wirklich ist eine saubere Finanzierung von Open Source.“