NRW gelingt Schlag gegen berüchtigte russische Hackergruppe
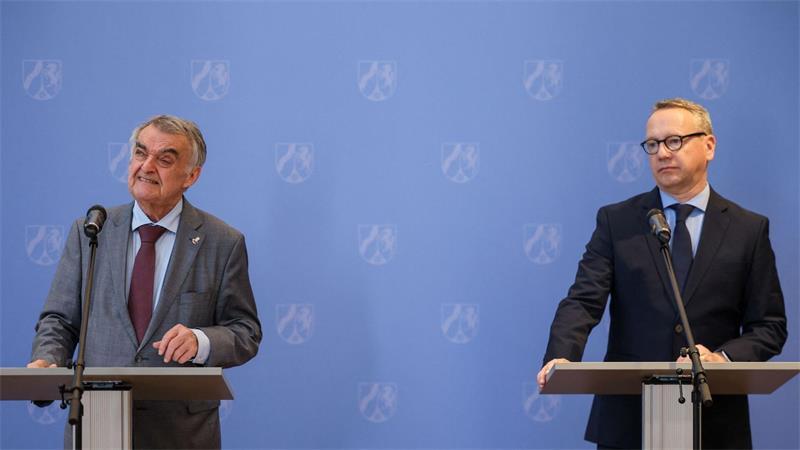
NRW-Justizminister Benjamin Limbach (Grüne) berichtete von geduldiger Detailarbeit, mit der die deutschen Ermittler dem russischen Hacker auf die Schliche gekommen seien. Foto: Christoph Reichwein/dpa
Qilin ist ein Fabelwesen aus der Harry-Potter-Welt. Im wahren Leben verbergen sich hinter dem Namen russische Hacker und Erpresser. Einer von ihnen ist nun deutschen Behörden in die Maschen gegangen.

Düsseldorf. Im Kampf gegen Cyberkriminalität ist Nordrhein-Westfalens Ermittlern ein Schlag gegen eine weltweit tätige Hackergruppe aus Russland gelungen, die unter dem Namen Qilin für digitale Angriffe und Erpressungen von fast 4000 Unternehmen und Institutionen verantwortlich sein soll. „Es ist eine der gefährlichsten Cybercrime-Banden der Welt“, sagte NRW-Innenminister Herbert Reul (CDU) in Düsseldorf.
Schon im Mai sei ein 28-jähriger Russe in Tokio festgenommen worden, am vergangenen Freitag sei der Mann nach Deutschland ausgeliefert worden. Er sei dringend tatverdächtig und soll einer der führenden Köpfe der Hackergruppe sein. „Das ist der größte Schlag, den deutschen Ermittlern im Kampf gegen Cyberkriminalität je gelungen ist“, sagte Reul.
Der Russe habe in Japan Urlaub machen wollen, wovon die deutschen Ermittler erfahren hätten. Daraufhin seien die japanischen Behörden eingebunden worden. Inzwischen sitze der Mann in einer Justizvollzugsanstalt. „Statt Sushi gibt es jetzt Käsebrot in einer deutschen JVA.“ Auf ihn kommt ein Gerichtsverfahren zu.
Im Ausland wurde ein Mitglied der Hackergruppe Qilin festgenommen. (Symbolbild) Foto: Oliver Berg/dpa
Geschäftsmodell Ransomware
Seit 2024 habe die Hackergruppe weltweit wohl fast 4.000 Unternehmen und Institutionen angegriffen. In Deutschland seien es 150 gewesen, davon 30 in NRW. „Die Dunkelziffer ist wahrscheinlich noch höher.“ Die Lösegeldforderungen hätten sich auf fast drei Milliarden US-Dollar belaufen, mehr als 140 Millionen Dollar seien bezahlt worden, sagte Reul.
Qilin gehöre zu den aktivsten und skrupellosesten Verbrecherbanden weltweit. „Ihr Geschäftsmodell ist Erpressung im ganz großen Stil“, sagte der CDU-Politiker. „“Ransomware as a Service“ nennen wir das.“ Bei Ransomware-Angriffen verschlüsseln Cyberkriminelle Daten und Computersysteme oder stehlen sensible Informationen, um damit Geld von Unternehmen und anderen Organisationen zu erpressen. Qilin ist nach Erkenntnissen der deutschen Ermittler mit mehreren Hundert „Affiliates“ verbunden, also Mittätergruppen.
Bei Ransomware-Erpressungen bieten Cyberkriminelle Betroffenen an, nach einer Geldzahlung den digitalen Schaden wieder zu reparieren und die Systeme wieder zum Laufen zu bringen. Ob das aber der Wahrheit entspricht oder ob die Kriminellen das IT-System einer Firma wenig später erneut in die Mangel nehmen, ist unklar - so ein Deal mit Kriminellen steht auf wackligen Füßen und gilt als fragwürdige Sache.
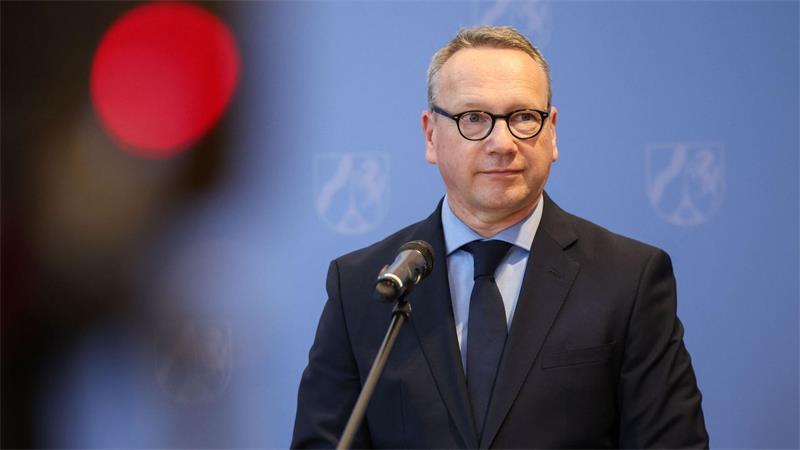
Justizminister Benjamin Limbach hofft auf weitere Erfolge gegen Cybercrime. Foto: Christoph Reichwein/dpa
Hartnäckige Ermittlungsarbeit zahlt sich aus
Justizminister Benjamin Limbach (Grüne) berichtete von geduldiger Detailarbeit, mit der die deutschen Ermittler dem russischen Hacker auf die Schliche gekommen seien. Ermittlerinnen und Ermittler des Landeskriminalamtes und der Zentral- und Ansprechstelle Cybercrime (ZAC) infiltrierten die Hackergruppe und beobachten sie monatelang, sie verfolgten Zahlungsströme in Kryptowährungen.
Man habe unzählige digitale Spuren verfolgt und aus vielen Details ein Gesamtbild zusammengesetzt, sagte Limbach. „Am Ende stand ein Name hinter dem Pseudonym.“ Beim Geschäftsmodell Ransomware nähmen die Täter an, dass sie selber unerreichbar seien „und dass man aus sicherer Entfernung Krankenhäuser, Kommunen und Mittelständer erpressen kann, ohne Folgen zu tragen“. Der Ermittlungserfolg stelle so eine Annahme nun infrage. „Unsere Ermittler sind geduldig und vergessen nichts.“
Innenminister Reul sagte, LKA-Spezialisten seien unbemerkt in die Rechner der Täter hineingekommen, um deren digitale Kommunikation mitzulesen. „Aus Jägern wurden Gejagte, ohne dass die das mitbekommen haben“, sagte der Christdemokrat. Heute kenne man Qilin von innen. „Die können sich ihrer Sache und auch ihrer eigenen Leute nicht mehr sicher sein.“ Der Ermittlungserfolg zeige, dass Ausgaben für die Cyberabwehr gut investiertes Geld seien.
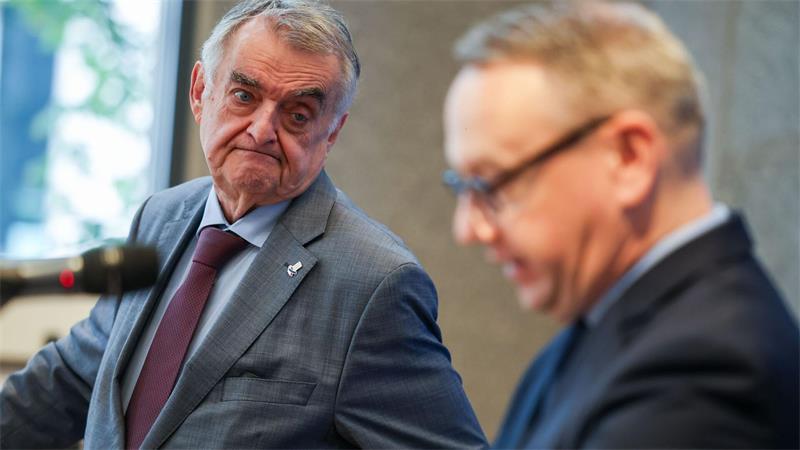
Innenminister Herbert Reul (links) rät betroffenen Unternehmen, Ransomware-Erpressungen zur Anzeige zu bringen. Foto: Christoph Reichwein/dpa
Ein Hauch von Harry Potter
Qilin ist ein Fabelwesen aus der Romanwelt von Harry Potter, im wahren Leben verbirgt sich hinter dem Namen aber besagte Hackergruppe. Um ihr das Handwerk zu legen, rief das Landeskriminalamt die „Operation Albus“ ins Leben - bezugnehmend auf Albus Dumbledore, den Schulleiter der Zauberschule Hogwarts. Zauberei seien die Ermittlungen nicht gewesen, sagte Reul. „Das war Hartnäckigkeit, Können und Ausdauer, also richtig gute Polizeiarbeit.“ Und für den Mann in Haft heiße es: „Der Zauber ist vorbei.“
Reul und Limbach appellierten an Unternehmen, die Opfer von Cyberkriminalität werden, sich hilfesuchend an Behörden zu wenden. „Wenn’s Sie erwischt: Nicht zahlen. Anzeigen!“ So etwas müsse niemandem peinlich sein. „Wer zahlt, füttert das Raubtier, das ihn gerade gebissen hat“, sagte Reul. „Wer anzeigt, hilft allen.“ Man gehe vertraulich mit den Informationen um, betonte Limbach.